Szkolimy
i audytujemy od ponad 24 lat.

Active Directory certyfikaty – rola i zagrożenia ADCS

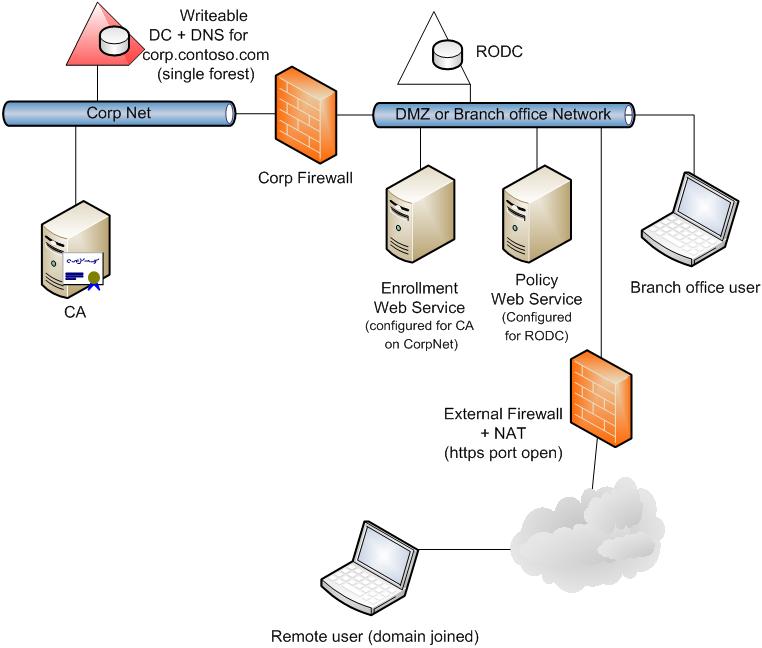
Active Directory certyfikaty są jednym z kluczowych elementów bezpieczeństwa w nowoczesnych środowiskach IT. Wspierają uwierzytelnianie użytkowników i urządzeń, szyfrowanie komunikacji oraz zarządzanie dostępem w organizacjach korzystających z usług Active Directory oraz Active Directory Certificate Services (ADCS).

Choć dla użytkownika końcowego działają niewidocznie, w praktyce stanowią fundament zaufania w całej infrastrukturze firmowej. Jednocześnie błędna konfiguracja może sprawić, że staną się jednym z najpoważniejszych wektorów ataku w środowisku domenowym.


Czym są Active Directory certyfikaty?

Najprościej mówiąc, ADCS to cyfrowe „tożsamości” przypisywane użytkownikom, komputerom i usługom. Dzięki nim system może zweryfikować, czy dana jednostka jest zaufana.

Można je porównać do elektronicznej przepustki – jeśli system ją zaakceptuje, użytkownik lub urządzenie otrzymuje dostęp do zasobów firmy.


Dlaczego certyfikaty Active Directory  są ważne w firmie?

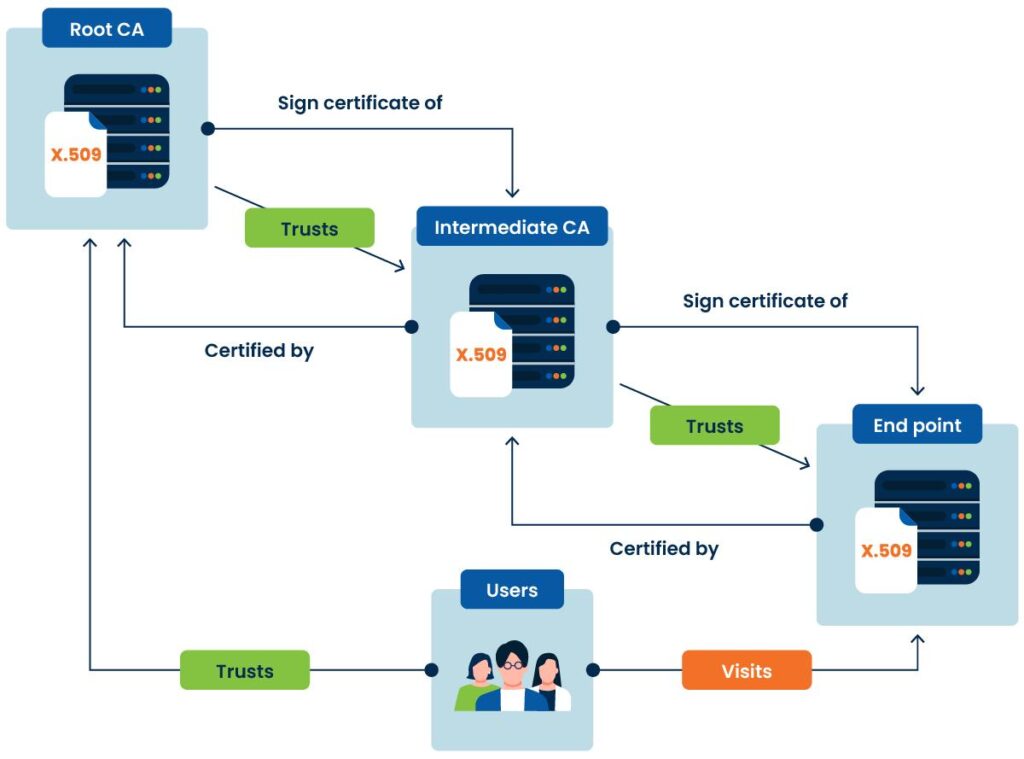
Active Directory certyfikaty wspierają bezpieczeństwo na wielu poziomach organizacji. Umożliwiają bezpieczne logowanie użytkowników i urządzeń, szyfrowanie komunikacji oraz rozpoznawanie zaufanych systemów w sieci firmowej. Dodatkowo wspierają automatyzację procesów bezpieczeństwa, co ogranicza ryzyko błędów ludzkich i zwiększa spójność działania całej infrastruktury.
 

Active Directory certyfikaty w praktyce

W środowiskach firmowych Active Directory certyfikaty wykorzystywane są m.in. do:


      • zabezpieczania połączeń HTTPS i TLS,

      • logowania do systemów bez użycia haseł (np. smart card),

      • ochrony komunikacji między serwerami,

      • podpisywania dokumentów i aplikacji,

      • uwierzytelniania urządzeń w sieci firmowej.

    Najczęstsze problemy w ADCS

    Najczęściej spotykane błędy związane z Active Directory certyfikaty to:


        • zbyt szerokie uprawnienia do wydawania certyfikatów,

        • błędnie skonfigurowane szablony certyfikatów,

        • brak kontroli nad tym, kto może żądać certyfikatu,

        • nieużywane, ale wciąż aktywne funkcje systemu,

        • brak monitoringu wydawanych certyfikatów.

      Dlaczego to realne zagrożenie?

      W przypadku podatności w ADCS atakujący może:


          • uzyskać certyfikat innego użytkownika,

          • ominąć mechanizmy uwierzytelniania,

          • przejąć dostęp do systemów firmowych,

          • eskalować uprawnienia do poziomu administratora domeny.

        Co ważne – często nie wymaga to żadnych zaawansowanych exploitów.


        Jak się zabezpieczyć?

        Aby ograniczyć ryzyko związane z certyfikatami w AD, warto:
           

            • regularnie przeglądać konfigurację ADCS,

            • ograniczyć uprawnienia do wydawania certyfikatów,

            • wdrożyć monitoring operacji certyfikacyjnych,

            • usuwać nieużywane szablony,

            • przeprowadzać testy bezpieczeństwa,

            • analizować podatności typu ESC (ESC1–ESC16).

          Podsumowanie

          Active Directory certyfikaty są kluczowym elementem bezpieczeństwa w nowoczesnych organizacjach. Działają w tle, wspierając uwierzytelnianie, szyfrowanie i kontrolę dostępu. Jednak ich błędna konfiguracja może prowadzić do przejęcia całej domeny, dlatego wymagają regularnej kontroli i audytu.


          Zapowiedź webinaru + case study

          Już wkrótce opublikujemy webinar poświęcony bezpieczeństwu certyfikatów Active Directory oraz praktycznym atakom na ADCS.

          W trakcie spotkania pokażemy:


              • jak działa ADCS w realnych środowiskach,

              • jakie błędy konfiguracyjne są najczęstsze,

              • jak wygląda wykorzystanie podatności w praktyce,

              • jak organizacje mogą się przed nimi chronić.